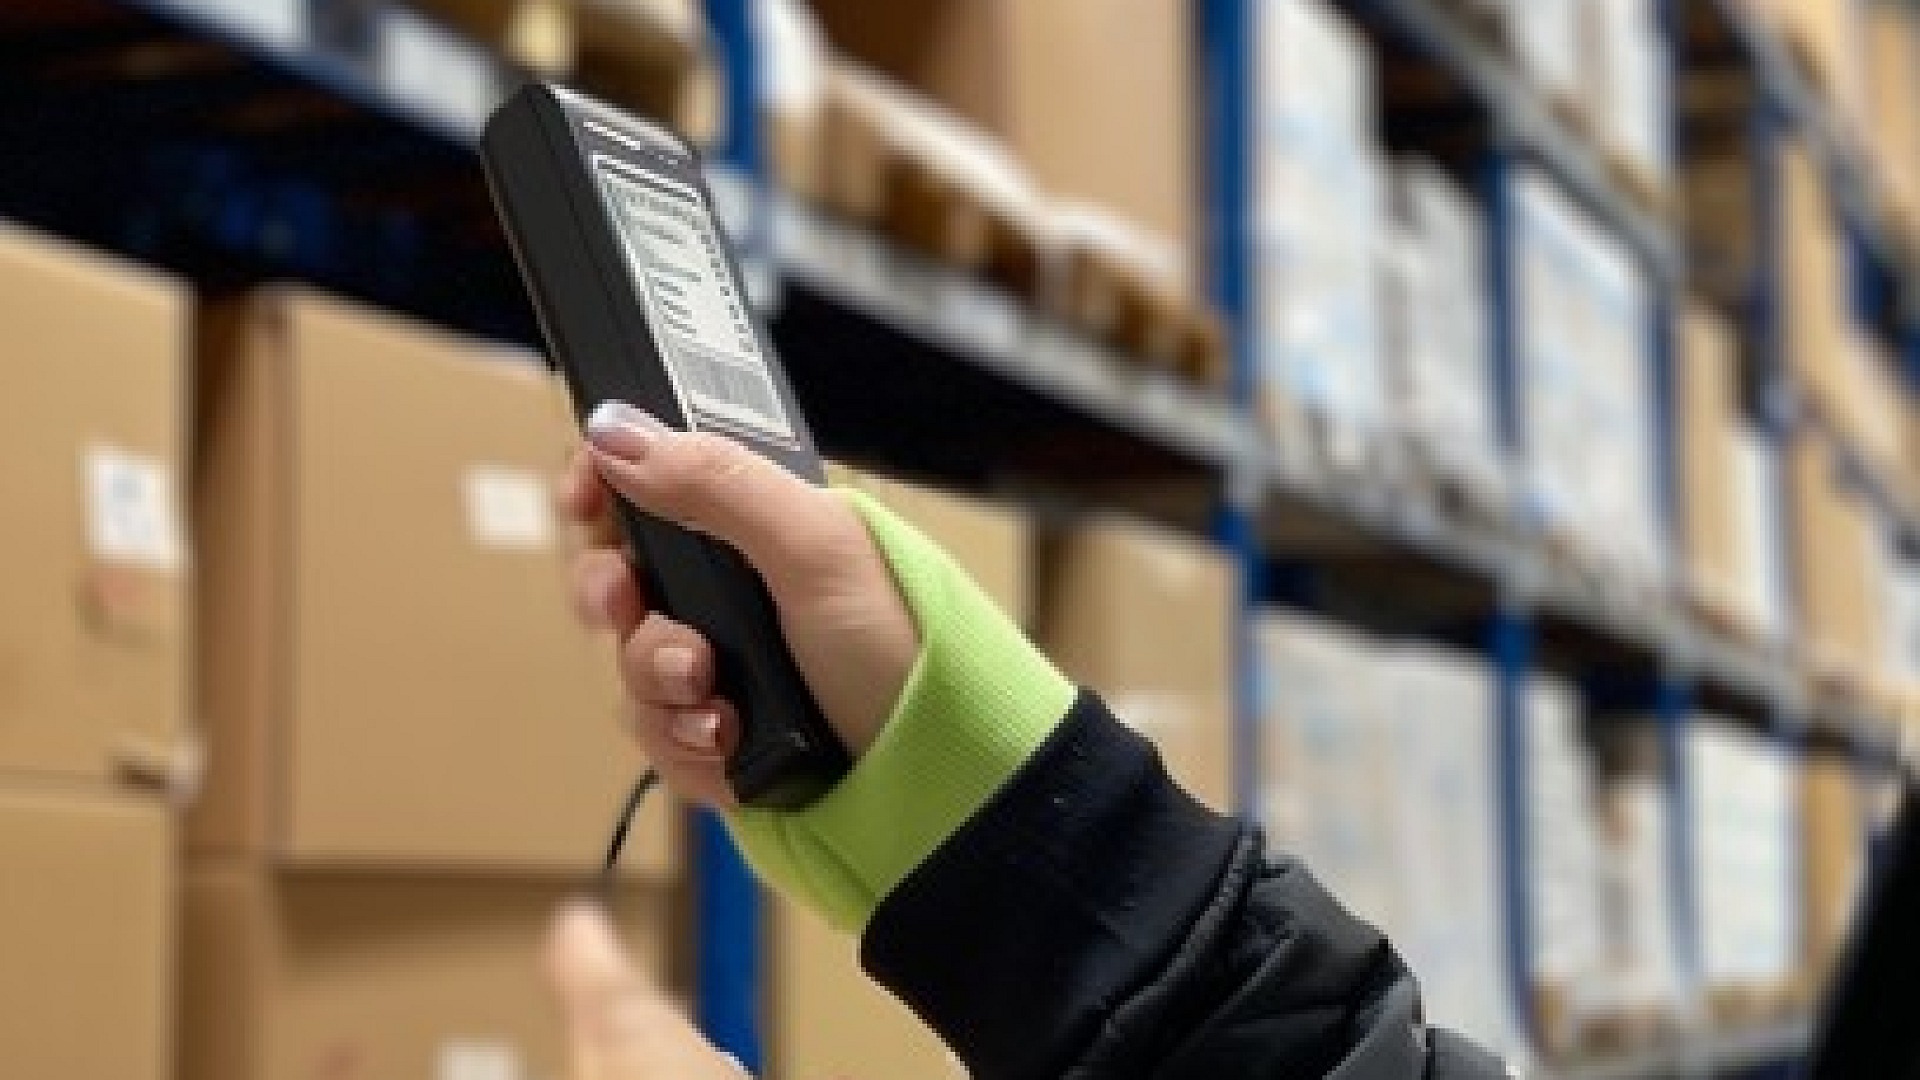
Kaspersky Security Services'in gerçekleştirdiği bir araştırma, depo altyapısındaki olası riskleri belirlemek amacıyla barkod okuyucular üzerinden yapılabilecek siber saldırı yöntemlerini inceledi. Araştırma sonucunda, büyük bir üreticinin barkod okuyucu modelinde tespit edilen güvenlik açığının yeni bir saldırı yöntemi için kullanılabileceği belirlendi. Barkod okuyucular, depolar ve perakende sektöründe yaygın bir şekilde kullanılan cihazlar arasında yer alıyor.
Klasik bir kurulumda, el tipi barkod okuyucular baz istasyonlarıyla iletişim kurarak iş istasyonlarına bağlanıyor. Ancak bu sistemdeki temel güvenlik zafiyeti, baz istasyonu ile barkod okuyucular arasında kimlik doğrulama mekanizmasının bulunmaması.
ARAŞTIRMADA BELİRTİLEN RİSKLER
Kaspersky’nin araştırması, bu barkod okuyucuların depo ortamındaki operasyonel teknoloji (OT) ağına giriş noktası olarak kullanılabileceğini ortaya koydu. Saldırganlar, okuyucunun kablosuz bağlantısı üzerinden saldırı gerçekleştirebiliyor. Araştırmacılar, saldırganların cihazın kapsama alanındaki bir bilgisayara klavye tuş vuruşları gönderebildiğini ve uzaktan kod çalıştırma imkânı elde edebileceğini belirtti.
Olası bir saldırı senaryosunda, bir çalışan baz istasyonuna bağlı kablosuz barkod okuyucusuyla çalışırken, saldırgan Bluetooth trafiğini dinleyerek baz istasyonunun Bluetooth adresini öğrenebiliyor. Ardından, bu adres üzerinden baz istasyonuna kötü amaçlı veri yükleyerek klavye tuş vuruşlarını taklit ediyor. Bu durum, baz istasyonunun bağlı bilgisayara sahte girişler iletilmesine yol açıyor.
TEHDİT DİREKTİFİ
Bu yöntemle, saldırgan depo ağı içerisindeki bir bilgisayarda ilk kalıcı erişim noktasını elde edebiliyor. Barkod okuyucu, sisteme sızmak için bir basamak olarak kullanılıyor. Ele geçirilen bilgisayarın kritik sistemlerle doğrudan bağlantısı, saldırının asıl tehlikeli yönünü oluşturuyor.
Kaspersky araştırmacıları, benzer saldırı senaryolarının diğer depo cihazları üzerinden kritik altyapılara sızmak için kullanılabileceğine dikkat çekti. Kaspersky Endüstriyel Güvenlik Hizmetleri Başkanı Sergey Sidorov, modern perakende ve lojistik sistemlerinin dijitalleşmesine vurgu yaparak, “Tek bir barkod okuyucu dahil her seviyedeki teknolojinin, tüm ekosistemi felce uğratabilecek bir sızma noktasına dönüşebileceği anlamına geliyor.” dedi.
Sidorov, depo sektörü ve perakende endüstrisinin siber güvenliği operasyonlarının her katmanında birinci öncelik olarak ele alması gerektiğini vurguladı. Kaspersky uzmanları, depo ortamlarında güvenliği artırmak için çeşitli adımlar öneriyor.