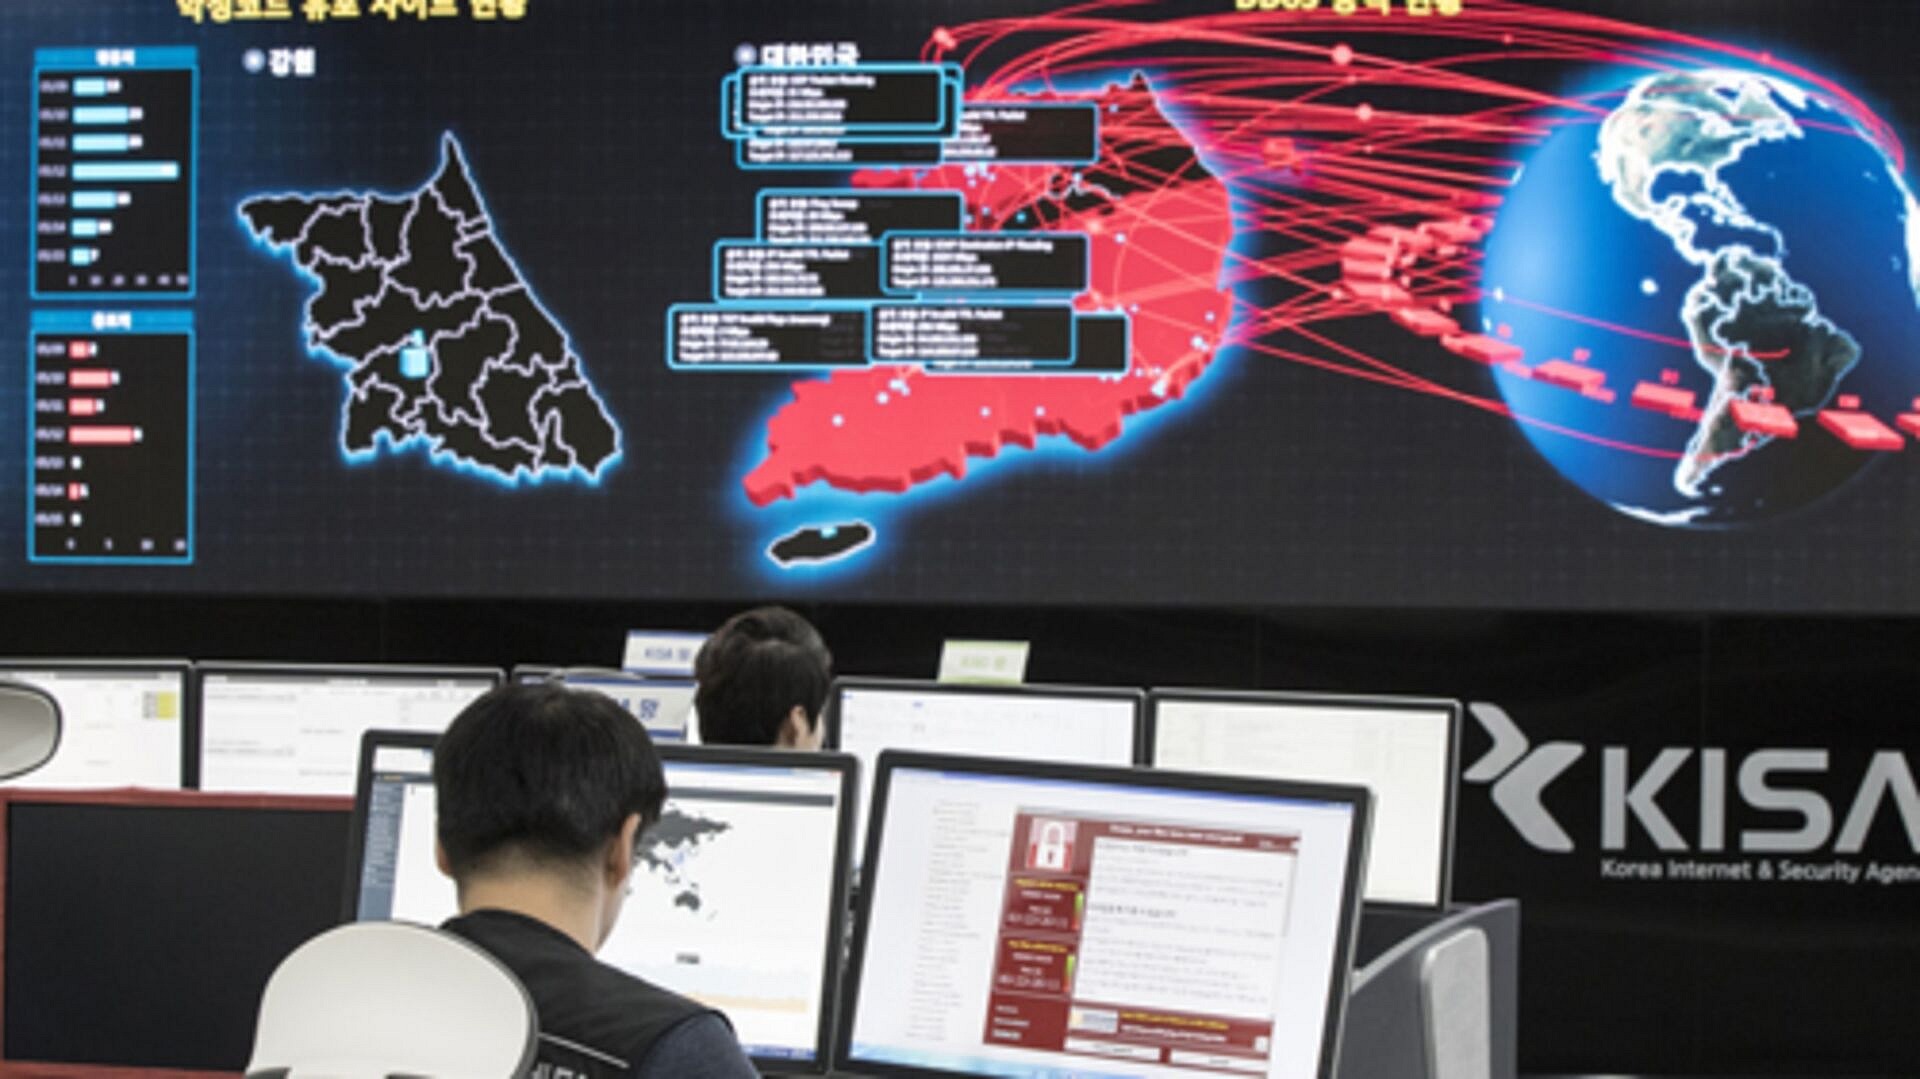
Güney Kore Bilim ve Bilişim Teknolojileri Bakanlığı, dört kademeli siber kriz uyarı sisteminde dikkat seviyesine geçildiğini duyurdu. Bakanlık, kamu kurumları ve özel sektörden sistemlerini güvenli hale getirmelerini ve güvenlik açıklarını gidermeleri için gerekli güncellemeleri yapmalarını istedi. Açıklamada, mevcut açıkların veri sızıntısına, sistemlerin devre dışı kalmasına ve internet sitelerinin içeriklerinin değiştirilmesine neden olabileceği vurgulandı.
BAE KYUNG-HOON'UN AÇIKLAMALARI
Bakan Bae Kyung-hoon, PHP dilinde tespit edilen güvenlik açıklarının birçok internet sitesini etkileyebileceğini belirterek, istismar kodlarının kamuya açık hale gelmesi nedeniyle acil müdahale gerektiğini ifade etti. Bu durum, siber güvenlik için ciddi bir tehdit oluşturuyor.
ACİL TOPLANTI DÜZENLENDİ
Güney Kore Devlet Başkanlığına bağlı Ulusal Güvenlik Ofisi, hükümetin PHP kaynaklı siber tehditlere müdahale etmesini koordine etmek amacıyla acil bir toplantı gerçekleştirdi. Toplantıda, kamu kurumları ve orduda PHP kullanım oranının düşük olduğu, bu nedenle bu kuruluşların bu tehditlere karşı daha güvende olduğu bildirildi.
PHP'deki güvenlik açıkları nedeniyle dünya genelinde birçok hükümet sitesi de dahil olmak üzere, birçok internet sitesine erişim kısmen ya da tamamen askıya alınmıştı. Japonya Başbakanı Takaiçi Sanae, PHP kullanan internet sitelerinin açıklarını düzeltmek için güncellemeleri yapmaları çağrısında bulundu.